La settimana appena trascorsa è stata particolarmente intensa per il mondo della cybersecurity, con nuove vulnerabilità critiche sfruttate attivamente, attacchi contro infrastrutture aziendali e importanti sviluppi nell’utilizzo dell’intelligenza artificiale per la sicurezza informatica. Tra zero-day, ransomware, phishing e nuovi exploit, il panorama delle minacce continua a evolversi rapidamente.
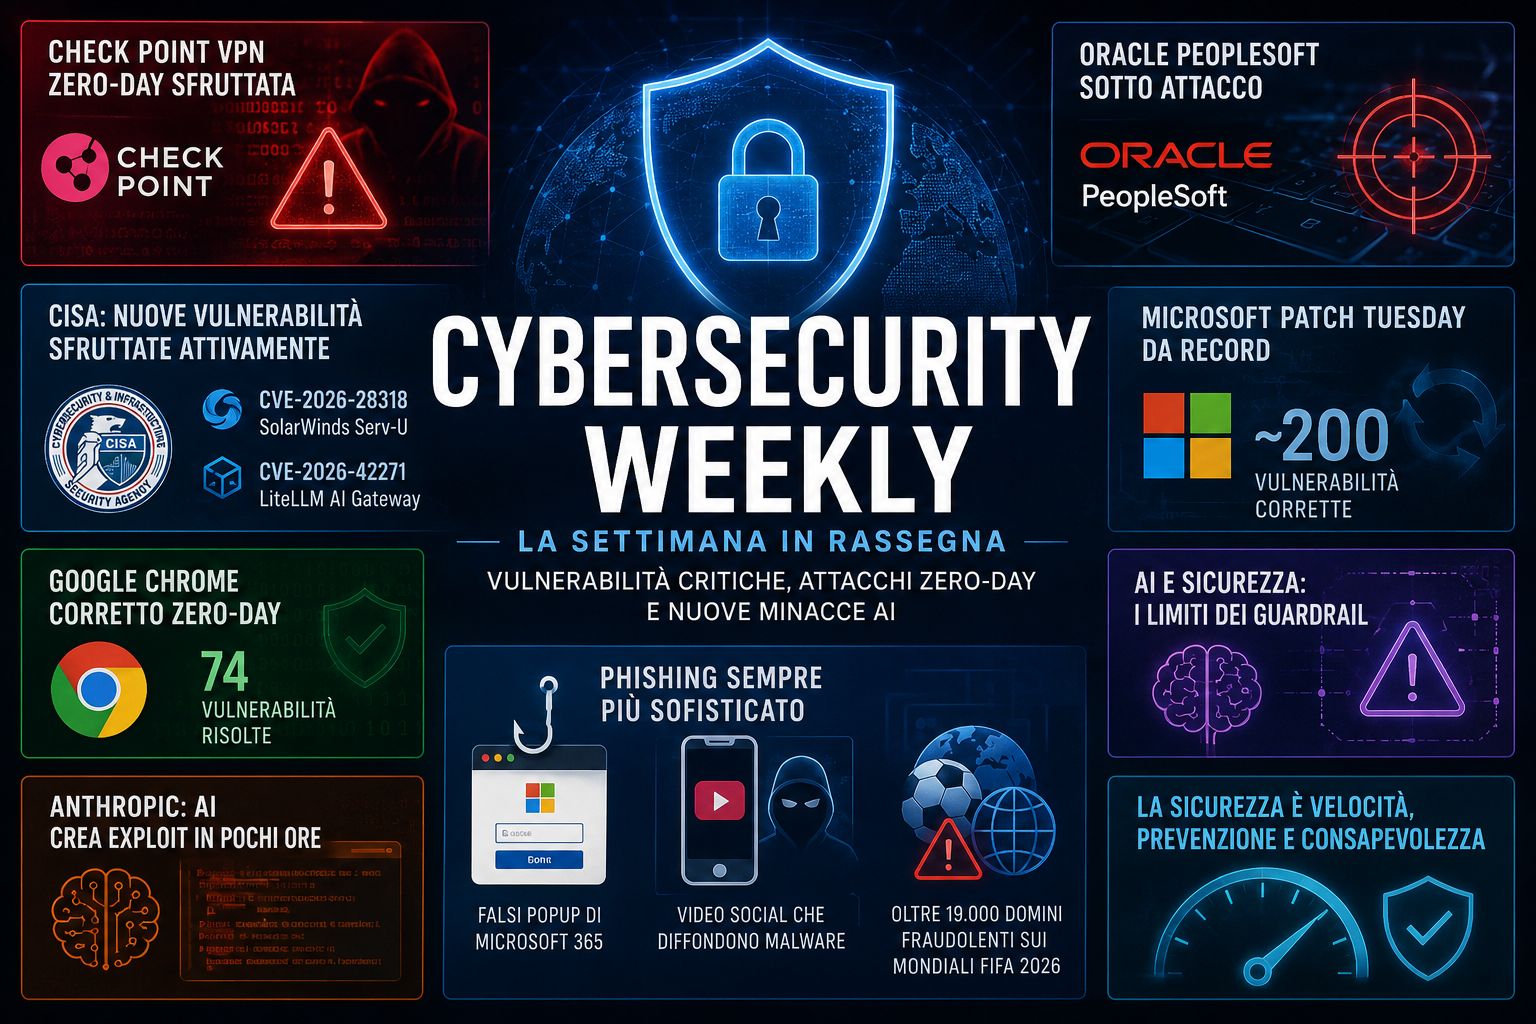
Tra gli eventi più rilevanti figura lo sfruttamento della vulnerabilità CVE-2026-50751, che interessa le soluzioni VPN Remote Access e Mobile Access di Check Point. Secondo le informazioni disponibili, un affiliato del gruppo ransomware Qilin avrebbe sfruttato la falla per ottenere accesso non autorizzato a reti aziendali.
La vulnerabilità può consentire di aggirare i meccanismi di autenticazione, creando un rischio significativo per le organizzazioni che utilizzano soluzioni VPN per consentire l’accesso remoto a dipendenti e collaboratori. La tempestiva applicazione degli aggiornamenti e delle mitigazioni disponibili rappresenta quindi una misura fondamentale.
Oracle ha pubblicato un avviso di sicurezza straordinario dopo l’identificazione della vulnerabilità CVE-2026-35273, che interessa PeopleSoft PeopleTools.
Secondo gli analisti di sicurezza, la vulnerabilità risulta sfruttata attivamente da attori malevoli. Le organizzazioni che utilizzano PeopleSoft sono state invitate ad applicare rapidamente le misure di mitigazione disponibili e a verificare eventuali comportamenti anomali o attività sospette all’interno dei propri sistemi.
La Cybersecurity and Infrastructure Security Agency (CISA) ha aggiunto al proprio catalogo delle vulnerabilità note e sfruttate attivamente due nuove criticità di sicurezza.
La presenza di queste vulnerabilità nel catalogo CISA KEV evidenzia la necessità di intervenire rapidamente sui sistemi interessati, soprattutto quando sono esposti a Internet o utilizzati all’interno di infrastrutture aziendali critiche.
Il Patch Tuesday di giugno 2026 ha rappresentato un aggiornamento particolarmente significativo per l’ecosistema Microsoft, con quasi 200 vulnerabilità corrette.
Poco dopo la pubblicazione degli aggiornamenti è emerso anche un nuovo exploit proof-of-concept denominato RoguePlanet, associato allo sfruttamento di una condizione di race all’interno di Windows Defender per ottenere privilegi elevati.
La situazione conferma ancora una volta quanto sia importante mantenere Windows e gli strumenti di sicurezza costantemente aggiornati, riducendo il periodo di esposizione tra la pubblicazione di una patch e la sua effettiva installazione.
Google ha distribuito un nuovo aggiornamento di sicurezza per Chrome, intervenendo su 74 vulnerabilità. Tra queste figura la CVE-2026-11645, una falla già sfruttata attivamente durante attacchi reali.
Gli utenti e le organizzazioni dovrebbero verificare che i browser installati utilizzino la versione più recente disponibile. Gli aggiornamenti automatici e la gestione centralizzata delle patch possono contribuire a ridurre il rischio di compromissione attraverso vulnerabilità note.
Un nuovo studio del National Institute of Standards and Technology (NIST) ha evidenziato un problema importante nella sicurezza dei modelli di intelligenza artificiale. I sistemi di protezione, comunemente definiti AI guardrail, possono essere sottoposti a tentativi di aggiramento attraverso prompt costruiti appositamente.
Il risultato rafforza l’importanza di non affidare la sicurezza dell’intelligenza artificiale a un singolo livello di protezione. Filtri, controlli degli accessi, monitoraggio, validazione degli output e supervisione devono essere combinati all’interno di un modello di sicurezza multilivello.
Anthropic ha presentato nuovi risultati che mostrano come i modelli di intelligenza artificiale più avanzati possano contribuire allo sviluppo di exploit funzionanti per vulnerabilità note in tempi sempre più ridotti.
La capacità di automatizzare alcune fasi della ricerca e dello sviluppo di exploit potrebbe accorciare sensibilmente il tempo tra la scoperta di una vulnerabilità e il suo possibile sfruttamento. Per le aziende questo rende ancora più importante adottare strategie di cybersecurity proattiva, gestione delle patch e monitoraggio continuo delle infrastrutture.
Le campagne di phishing continuano a evolversi utilizzando tecniche sempre più credibili e combinando social engineering, siti contraffatti e contenuti diffusi attraverso i social network.
Tra le campagne e le tecniche segnalate rientrano:
Questi attacchi dimostrano come la formazione degli utenti rimanga una componente essenziale della sicurezza informatica. Anche le infrastrutture più protette possono essere esposte quando un utente viene indotto a fornire credenziali, scaricare un file dannoso o interagire con un sito fraudolento.
Il panorama delle minacce informatiche continua a cambiare rapidamente. Le vulnerabilità zero-day sfruttate attivamente, gli attacchi ransomware, il phishing avanzato e il crescente utilizzo dell’intelligenza artificiale da parte dei cybercriminali stanno aumentando la pressione sulle aziende.
Per affrontare questi rischi è fondamentale adottare una strategia di cybersecurity multilivello che comprenda aggiornamenti tempestivi, gestione delle vulnerabilità, protezione degli endpoint, monitoraggio continuo, controllo degli accessi e formazione del personale.
In questo scenario, la velocità di risposta agli incidenti di sicurezza diventa importante quanto la capacità di prevenzione. Individuare rapidamente una minaccia, limitarne la diffusione e intervenire sulle cause può fare la differenza nella protezione dei dati, dei sistemi e della continuità operativa aziendale.
Seguite Cyb&Des Consulting sui nostri social!