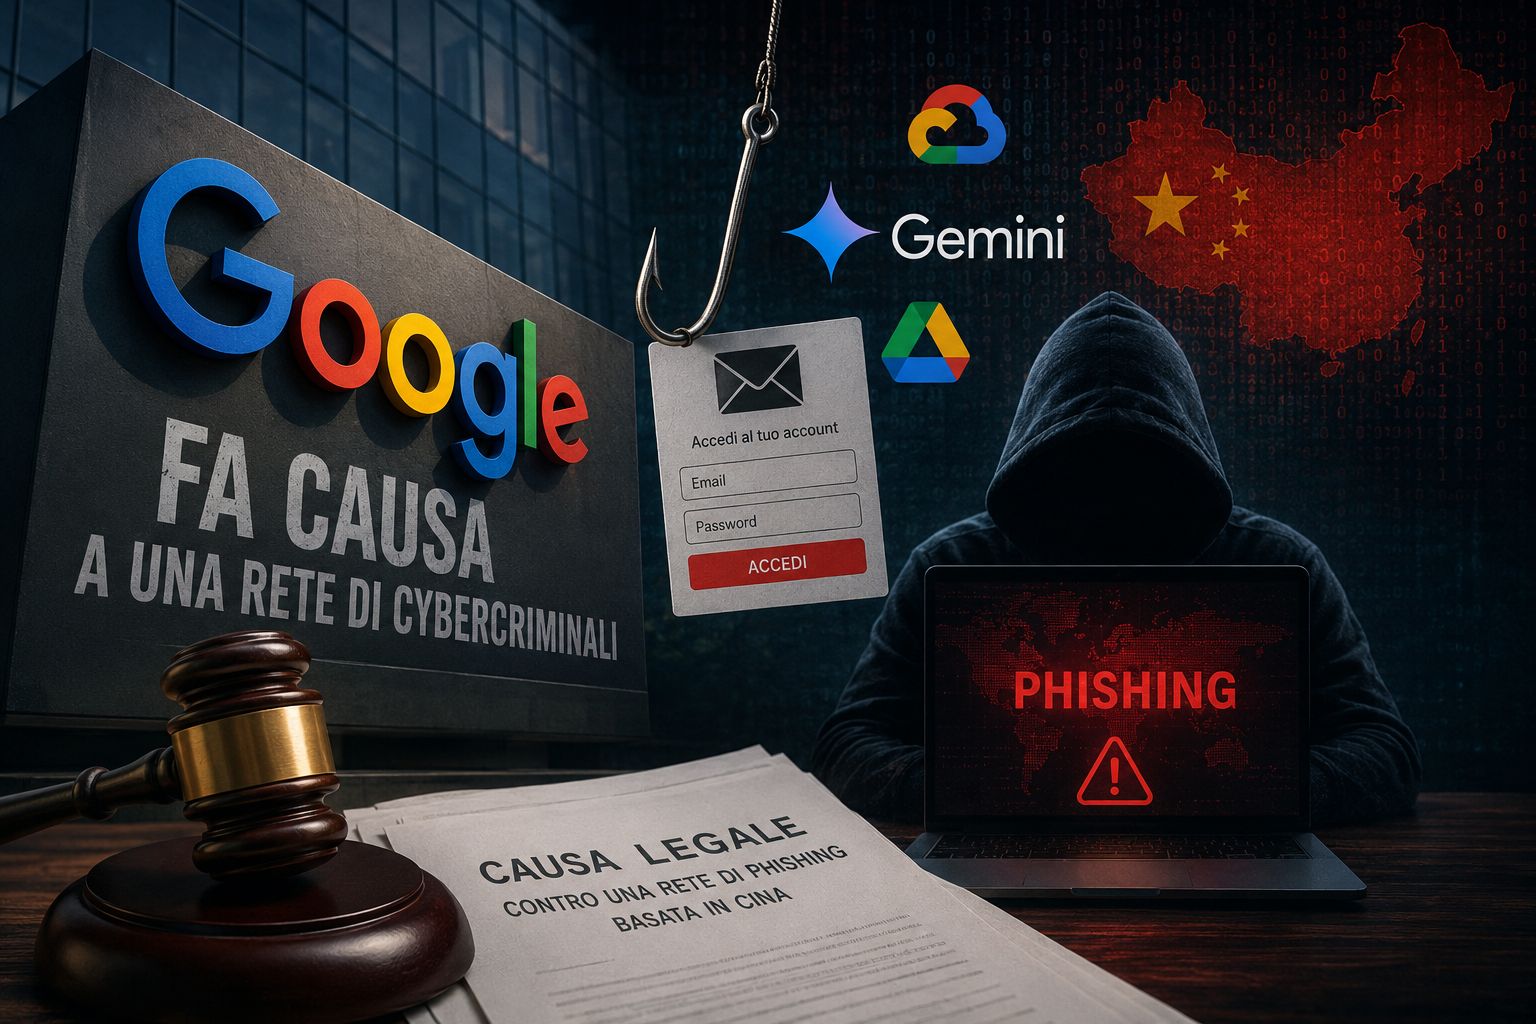
Google ha intrapreso un’azione legale negli Stati Uniti contro un gruppo di cybercriminali con base in Cina, accusato di aver utilizzato in modo illecito alcune tecnologie dell’azienda, tra cui l’intelligenza artificiale Gemini, per realizzare campagne di phishing su larga scala.
Al centro della vicenda ci sarebbe Outsider, un toolkit progettato per semplificare la creazione e la distribuzione di siti web fraudolenti. Lo strumento avrebbe consentito di replicare portali e servizi digitali conosciuti con l’obiettivo di ingannare gli utenti e sottrarre credenziali, informazioni personali e dati sensibili.
Secondo le informazioni emerse dall’indagine, Outsider funzionava come una vera e propria piattaforma dedicata al phishing. Il toolkit metteva a disposizione modelli, procedure e strumenti pronti all’uso per realizzare pagine fraudolente dall’aspetto estremamente simile a quelle dei servizi legittimi.
Questa modalità operativa abbassa la barriera tecnica necessaria per condurre un attacco, permettendo anche a soggetti con competenze informatiche limitate di partecipare alla realizzazione di campagne di phishing.
Uno degli aspetti più significativi della vicenda riguarda l’utilizzo dell’intelligenza artificiale generativa. Secondo Google, gli attaccanti avrebbero sfruttato strumenti come Gemini per produrre rapidamente contenuti destinati alle campagne fraudolente.
L’IA può infatti contribuire alla generazione di testi più credibili, messaggi personalizzati e contenuti capaci di imitare il linguaggio utilizzato da aziende e servizi reali. Questo può rendere le campagne di social engineering più convincenti e difficili da riconoscere.
Gli operatori della campagna avrebbero inoltre sfruttato alcuni servizi legittimi di Google, inclusi strumenti di hosting e archiviazione cloud. L’utilizzo di infrastrutture conosciute può contribuire a rendere le attività malevole più credibili e, in alcuni casi, complicare il rilevamento automatico.
Questo approccio dimostra come le campagne di phishing moderne possano combinare infrastrutture legittime, automazione e intelligenza artificiale per aumentare la propria efficacia.
Le indagini condotte da Google avrebbero portato all’individuazione di oltre 1,5 milioni di URL collegati alla rete criminale nell’arco di pochi mesi. Il numero evidenzia la dimensione dell’infrastruttura utilizzata e la capacità degli operatori di generare rapidamente grandi quantità di contenuti fraudolenti.
La portata dell’operazione mostra come l’automazione stia modificando il modo in cui vengono condotti gli attacchi informatici. La possibilità di produrre rapidamente siti, messaggi e contenuti personalizzati permette ai criminali di aumentare il numero di potenziali vittime senza dover incrementare proporzionalmente le risorse impiegate.
Il caso Outsider rappresenta un esempio dell’evoluzione del cybercrime basato sull’intelligenza artificiale. Le tecnologie generative possono essere utilizzate per scopi legittimi, ma possono anche essere sfruttate dagli aggressori per automatizzare alcune fasi delle campagne malevole.
L’intelligenza artificiale può facilitare la produzione di email persuasive, messaggi personalizzati, contenuti fraudolenti e copie di siti web. L’obiettivo degli attaccanti è aumentare la credibilità delle comunicazioni e convincere la vittima a compiere un’azione, come inserire una password o accedere a un link.
L’IA non sostituisce necessariamente le tecniche tradizionali di social engineering, ma può diventare un vero e proprio moltiplicatore della capacità operativa degli attaccanti.
Con l’azione legale, Google punta a contrastare l’organizzazione coinvolta e a interrompere l’utilizzo illecito delle proprie tecnologie e infrastrutture. L’iniziativa si inserisce in una strategia più ampia contro l’abuso dei servizi digitali e degli strumenti di intelligenza artificiale.
L’azienda ha inoltre indicato la collaborazione con autorità competenti e altri operatori del settore per individuare e smantellare le infrastrutture utilizzate nelle campagne criminali.
Le aziende rappresentano uno dei principali obiettivi delle campagne di phishing perché una singola credenziale compromessa può consentire l’accesso a email, applicazioni cloud, sistemi interni e dati aziendali.
L’utilizzo dell’IA rende ancora più importante adottare una strategia di cybersecurity multilivello, basata non soltanto sui sistemi di sicurezza informatica, ma anche sulla formazione continua del personale.
La vicenda Google-Outsider dimostra che l’evoluzione dell’intelligenza artificiale sta modificando anche il panorama delle minacce informatiche. Gli strumenti generativi possono aumentare velocità, personalizzazione e scalabilità delle operazioni criminali.
Per aziende e professionisti della sicurezza sarà quindi sempre più importante combinare tecnologie di rilevamento, protezione degli account, analisi comportamentale e formazione degli utenti.
Allo stesso tempo, le aziende che sviluppano sistemi di intelligenza artificiale sono chiamate a rafforzare i controlli contro gli utilizzi abusivi delle proprie tecnologie e infrastrutture.
L’azione legale intrapresa da Google contro gli operatori del toolkit Outsider evidenzia una nuova fase nella lotta al cybercrime. L’utilizzo combinato di phishing, ingegneria sociale, automazione e intelligenza artificiale consente ai criminali di creare campagne sempre più estese e sofisticate.
Il caso dimostra inoltre che la cybersecurity deve evolversi insieme alle tecnologie utilizzate dagli attaccanti. Proteggere utenti e aziende significa quindi investire contemporaneamente in strumenti di sicurezza, consapevolezza e monitoraggio continuo, riducendo le opportunità di successo delle campagne di phishing basate sull’IA.
Seguite Cyb&Des Consulting sui nostri social!