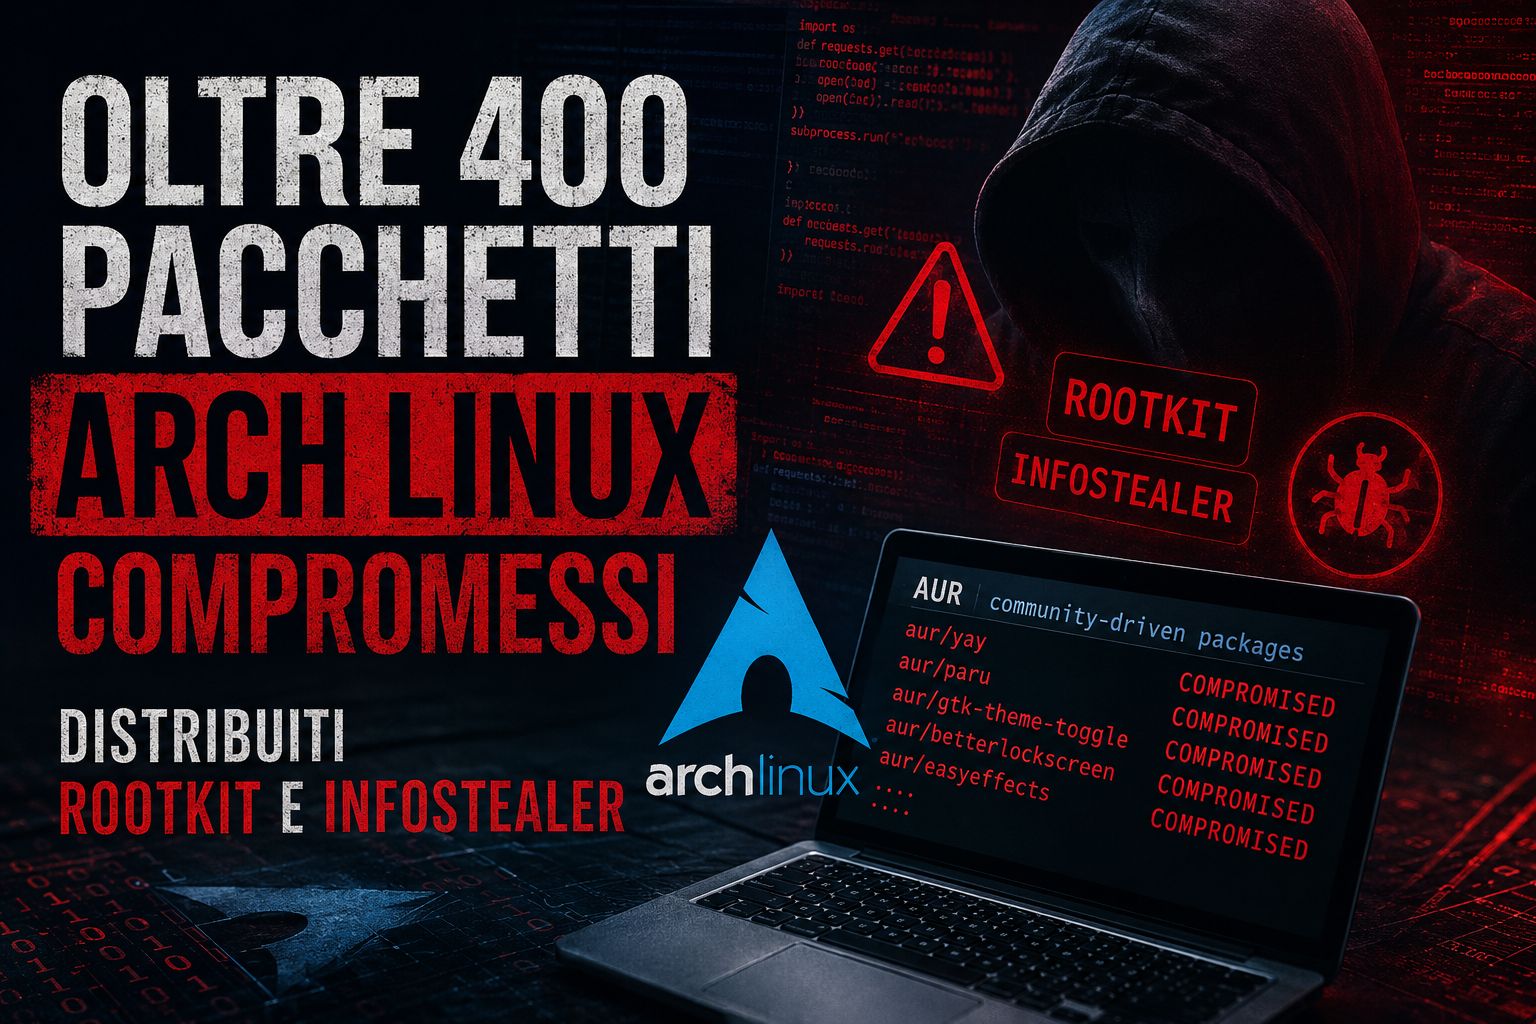
Una grave supply chain attack ha colpito l’ecosistema di Arch Linux, coinvolgendo più di 400 pacchetti disponibili nell’Arch User Repository (AUR). I pacchetti compromessi sono stati utilizzati per distribuire un malware per Linux capace di sottrarre credenziali e informazioni sensibili e, in alcuni casi, installare un rootkit a livello di sistema.
L’incidente rappresenta un importante campanello d’allarme per la sicurezza della supply chain software e dimostra come repository comunitari e componenti di terze parti possano diventare un vettore di attacco anche all’interno di ambienti open source.
Secondo le analisi dei ricercatori di sicurezza, l’attacco non avrebbe sfruttato una vulnerabilità diretta del sistema operativo Arch Linux, ma le caratteristiche dell’AUR, un repository comunitario nel quale i pacchetti non sono sottoposti allo stesso livello di verifica centralizzata dei repository ufficiali.
Gli aggressori avrebbero preso il controllo di pacchetti abbandonati o privi di manutenzione, modificando gli script di build PKGBUILD. In questo modo, durante le normali procedure di compilazione e installazione, poteva essere eseguito codice malevolo senza attirare immediatamente l’attenzione dell’utente.
In alcuni casi, gli script compromessi installavano inoltre dipendenze aggiuntive attraverso npm, scaricando componenti malevoli come atomic-lockfile utilizzati per attivare il payload principale.
Il malware distribuito attraverso i pacchetti compromessi è stato progettato soprattutto per colpire sviluppatori, amministratori di sistema e utenti avanzati Linux. Le sue funzionalità possono consentire la raccolta di informazioni altamente sensibili presenti sui dispositivi infetti.
Tra le principali capacità attribuite al malware rientrano:
La presenza di un rootkit eBPF aumenta la gravità dell’incidente, poiché questo tipo di componente opera a un livello molto basso del sistema e può rendere più complessa l’individuazione delle attività malevole.
Il rischio riguarda gli utenti che hanno installato o aggiornato pacchetti provenienti dall’AUR durante il periodo della compromissione. L’impatto potenziale è particolarmente rilevante negli ambienti in cui il repository viene utilizzato frequentemente per installare strumenti e applicazioni.
Tra gli utenti maggiormente esposti rientrano:
Per gli ambienti professionali il rischio può essere ancora maggiore, soprattutto quando sulle macchine compromesse sono presenti chiavi SSH, token, credenziali cloud, API key o repository di codice.
A seguito dell’incidente, i maintainer e la community di Arch Linux hanno avviato attività di contenimento finalizzate a interrompere la distribuzione dei componenti compromessi e limitare l’impatto sugli utenti.
Le attività di risposta hanno incluso la rimozione dei pacchetti compromessi, il blocco degli account coinvolti e controlli sugli aggiornamenti e sui pacchetti interessati. Sono stati inoltre messi a disposizione indicatori di compromissione e strumenti utili per aiutare gli utenti a verificare i propri sistemi.
Gli utenti che potrebbero essere stati esposti dovrebbero effettuare una verifica accurata del sistema e dei pacchetti installati tramite AUR. In presenza di indicatori di compromissione, è importante intervenire rapidamente per limitare il possibile furto di credenziali e dati.
Tra le principali misure di sicurezza consigliate rientrano:
La reinstallazione può essere particolarmente importante quando si sospetta la presenza di un rootkit, poiché la semplice rimozione del pacchetto infetto potrebbe non essere sufficiente a garantire che il sistema sia nuovamente affidabile.
L’incidente che ha coinvolto Arch Linux evidenzia ancora una volta i rischi legati alla supply chain software. L’utilizzo di componenti open source, repository comunitari e dipendenze di terze parti offre importanti vantaggi, ma introduce anche nuove superfici di attacco che devono essere gestite con attenzione.
La compromissione di un singolo componente può infatti avere conseguenze estese quando quel componente viene utilizzato da numerosi utenti o integrato all’interno di ambienti di sviluppo e produzione.
Per questo motivo, la cybersecurity della supply chain deve prevedere controlli sulle dipendenze, verifica delle fonti, monitoraggio degli aggiornamenti e gestione delle credenziali. Anche negli ambienti open source, la sicurezza deve essere considerata parte integrante dell’intero ciclo di sviluppo e distribuzione del software.
La compromissione di oltre 400 pacchetti AUR dimostra quanto una supply chain attack possa trasformare componenti apparentemente affidabili in un efficace vettore di attacco. Il coinvolgimento di malware capaci di rubare credenziali e, in alcuni casi, installare rootkit rende l’incidente particolarmente significativo per la sicurezza degli utenti Linux.
L’episodio conferma l’importanza di adottare un approccio multilivello alla sicurezza informatica, verificando le fonti dei software, controllando le dipendenze, proteggendo le credenziali e monitorando costantemente i sistemi. La sicurezza della supply chain non riguarda soltanto le grandi aziende: anche sviluppatori e singoli utenti devono prestare attenzione alla provenienza dei pacchetti installati.
Seguite Cyb&Des Consulting sui nostri social!