Cybersecurity: le principali minacce e vulnerabilità della settimana
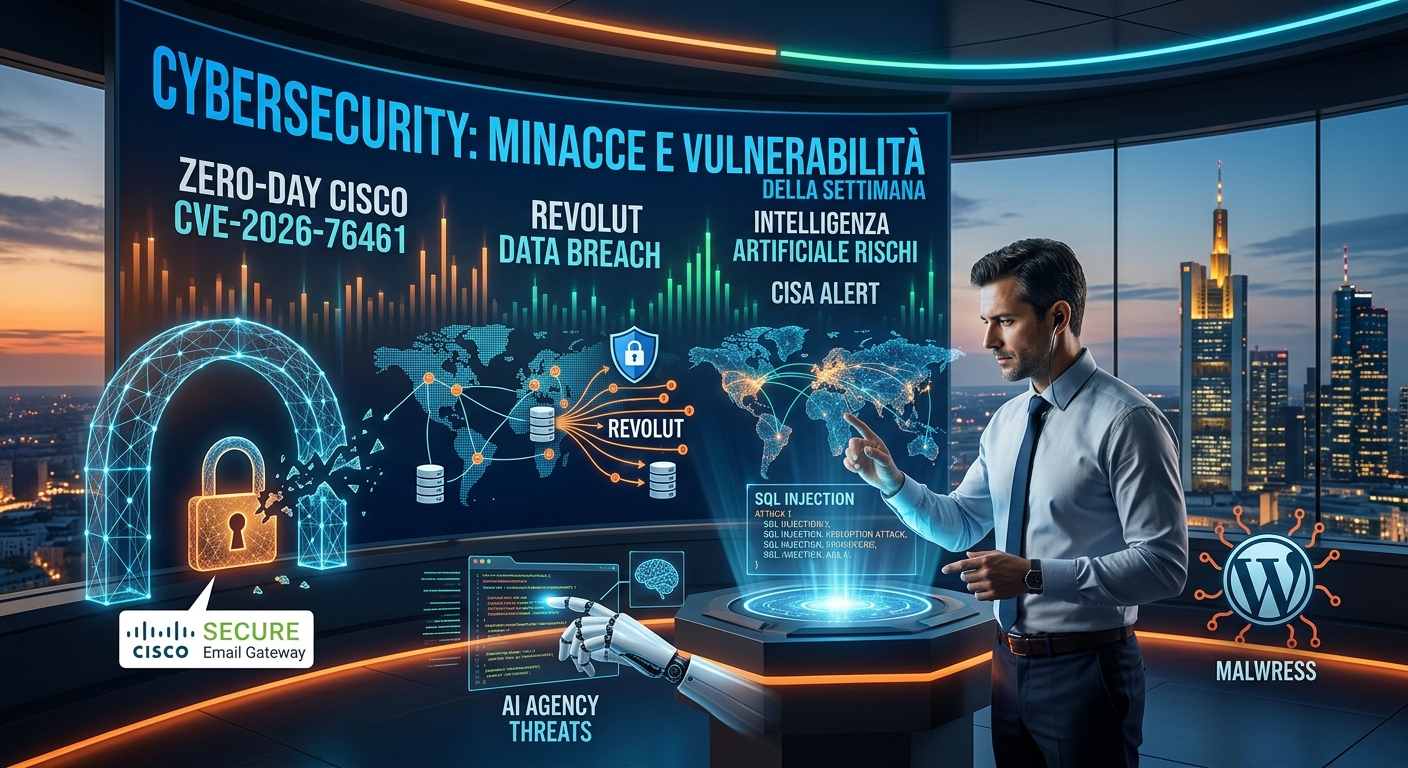
La sicurezza informatica continua a essere caratterizzata da vulnerabilità sfruttate attivamente, attacchi mirati, violazioni dei dati e nuove minacce legate all’intelligenza artificiale. Negli ultimi giorni, tra gli episodi più rilevanti figurano la vulnerabilità zero-day di Cisco Secure Email Gateway, la violazione dei dati di Revolut e diversi problemi di sicurezza che coinvolgono infrastrutture aziendali, software e strumenti basati sull’AI.
Vulnerabilità zero-day nei sistemi Cisco
Cisco ha rilasciato aggiornamenti di sicurezza per una vulnerabilità zero-day identificata come CVE-2026-76461 e già sfruttata dagli attaccanti. Il problema riguarda Cisco Secure Email Gateway ed è collegato a una vulnerabilità di tipo SQL injection nella gestione dei messaggi email.
Un attaccante non autenticato può inviare un messaggio appositamente manipolato e sfruttare il difetto per eseguire istruzioni sul sistema. In caso di compromissione riuscita, l’accesso può arrivare fino ai privilegi root del sistema operativo.
Cisco ha indicato specifiche versioni software corrette e ha invitato gli amministratori a verificare i log alla ricerca di attività sospette e possibili indicatori di compromissione. La vulnerabilità è stata inoltre inserita nel catalogo delle vulnerabilità note sfruttate di CISA. :contentReference[oaicite:1]{index=1}
Violazione dei dati di Revolut
Un altro caso che ha attirato l’attenzione riguarda Revolut. L’azienda ha confermato un incidente nel quale un soggetto si è presentato come rappresentante di un’autorità governativa utilizzando un indirizzo email appartenente a un dominio istituzionale autentico.
Attraverso questa tecnica di impersonificazione sarebbero state ottenute informazioni riservate relative ad alcuni clienti. Le informazioni potenzialmente coinvolte comprendono dati personali e dettagli relativi agli account.
Il caso dimostra come gli attacchi di social engineering possano sfruttare la fiducia nei canali ufficiali anche quando i sistemi informatici dell’organizzazione non risultano direttamente compromessi. Revolut ha dichiarato di aver bloccato la fonte delle richieste e di aver informato le autorità competenti.
Nuove vulnerabilità nei software aziendali
La settimana ha evidenziato anche altre vulnerabilità sfruttate dagli attaccanti. Tra queste compare una falla nei componenti di backup Acronis per ambienti cPanel, WHM e Plesk, identificata come CVE-2026-87886, che può consentire l’escalation dei privilegi su sistemi Linux.
Un’altra vulnerabilità, CVE-2026-90894, interessa Parallels Desktop per Mac e può permettere a un utente locale di ottenere privilegi elevati sul sistema. Il rischio risulta particolarmente rilevante negli ambienti condivisi e sui dispositivi utilizzati per attività di sviluppo.
Attacchi contro Cisco ISE
Cisco ha inoltre segnalato lo sfruttamento di CVE-2026-76460, una vulnerabilità di autenticazione che interessa un’API di Cisco Identity Services Engine. Un attaccante non autenticato può sfruttare il problema per aggirare alcuni controlli di accesso dell’interfaccia di gestione.
Cisco ISE viene utilizzato dalle organizzazioni per controllare l’accesso alla rete, verificare i dispositivi e applicare criteri di sicurezza. Per questo motivo, la presenza di vulnerabilità sfruttabili su questi sistemi può rappresentare un rischio concreto per l’infrastruttura aziendale.
L’intelligenza artificiale amplia la superficie di attacco
L’intelligenza artificiale continua a introdurre nuove opportunità ma anche ulteriori rischi per la sicurezza informatica. I sistemi basati su agenti AI possono interagire autonomamente con applicazioni, dati e strumenti aziendali, rendendo fondamentali controlli di accesso, monitoraggio e supervisione.
Secondo gli esperti citati nel report settimanale, limitarsi a inserire istruzioni nei prompt non è sufficiente per garantire un controllo completo degli agenti. È necessario verificare le azioni che questi sistemi intendono eseguire, soprattutto quando possono intervenire direttamente su ambienti produttivi o informazioni sensibili.
Rischi per gli strumenti di sviluppo basati sull’AI
Anche gli strumenti di programmazione assistita dall’intelligenza artificiale stanno diventando un nuovo obiettivo per i cybercriminali. Sono state individuate vulnerabilità che possono consentire a codice o contenuti appositamente manipolati di influenzare il comportamento degli agenti utilizzati dagli sviluppatori.
Il problema è particolarmente importante nelle aziende, dove un agente AI può avere accesso a repository, credenziali, sistemi cloud e risorse interne. Una compromissione può quindi trasformarsi rapidamente in un problema più ampio per l’intera infrastruttura.
Cyber deception per migliorare il rilevamento
CISA ha pubblicato nuove indicazioni sull’utilizzo dei cyber decoy, strumenti progettati per attirare gli aggressori verso risorse controllate e facilitare il rilevamento delle attività malevole.
La tecnica può essere utile soprattutto quando gli attaccanti utilizzano credenziali valide, strumenti amministrativi legittimi o tecniche di living-off-the-land difficili da distinguere dalle normali attività degli utenti.
WordPress e gestione degli incidenti
Anche gli amministratori e i professionisti WordPress devono prestare particolare attenzione alla gestione degli incidenti. Una violazione non termina necessariamente con la rimozione del malware o la correzione della vulnerabilità: è fondamentale disporre di backup affidabili, procedure di ripristino e strumenti per verificare l’integrità del sito.
La preparazione a un possibile incidente consente di ridurre i tempi di inattività e di limitare le conseguenze di una compromissione. Aggiornamenti, autenticazione sicura, controllo degli accessi e monitoraggio rappresentano elementi fondamentali di una strategia di sicurezza WordPress.
Token, credenziali e identità digitali
La protezione delle identità digitali rimane uno dei temi centrali della cybersecurity. NIST e CISA hanno pubblicato indicazioni dedicate alla protezione dei token e delle asserzioni utilizzate nei sistemi di autenticazione e autorizzazione.
La sottrazione o la falsificazione di token può permettere agli aggressori di impersonare utenti legittimi e accedere a risorse senza dover necessariamente compromettere direttamente le password. Per questo motivo, la gestione del ciclo di vita dei token e la verifica delle richieste di accesso assumono un ruolo sempre più importante.
La sicurezza informatica richiede aggiornamenti costanti
Gli eventi degli ultimi giorni confermano quanto sia importante mantenere aggiornati sistemi, applicazioni e dispositivi di sicurezza. Le vulnerabilità sfruttate attivamente dimostrano che una falla non corretta può diventare rapidamente un punto di ingresso per gli attaccanti.
Per aziende e professionisti è quindi fondamentale adottare un approccio multilivello che combini patch di sicurezza, monitoraggio dei log, protezione delle identità, backup, controllo degli accessi e formazione degli utenti.
La crescente diffusione dell’intelligenza artificiale rende inoltre necessario estendere le strategie di cybersecurity anche agli agenti autonomi, agli strumenti di sviluppo AI e alle nuove modalità con cui software e persone interagiscono con dati e infrastrutture.