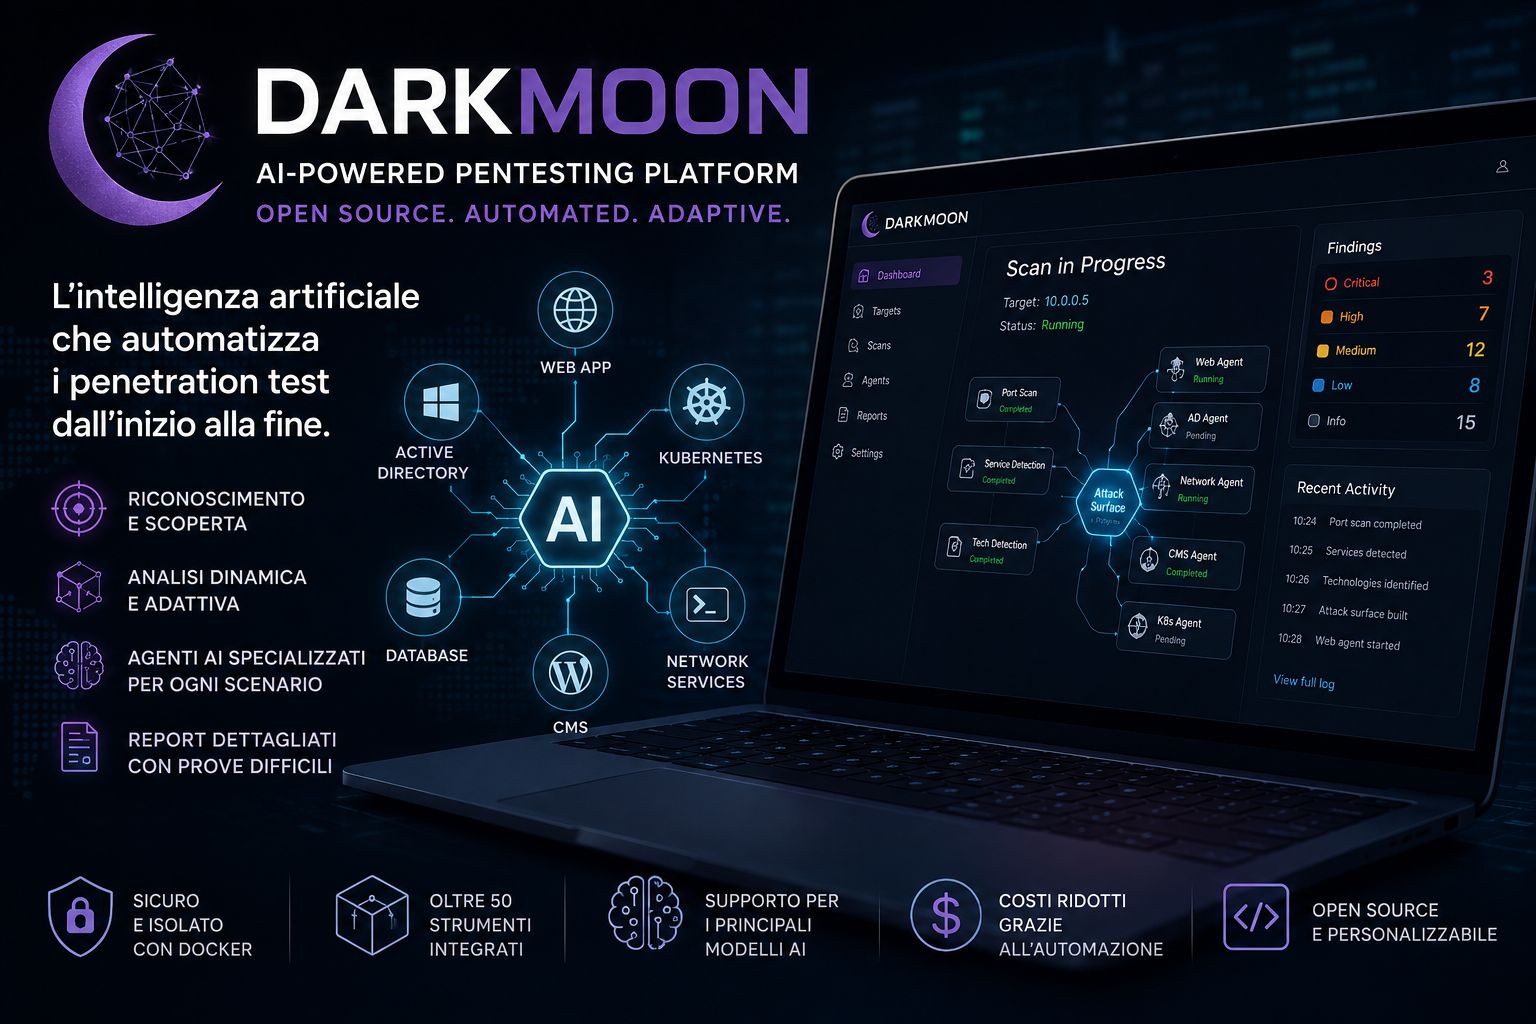
Il penetration testing è da sempre un’attività che richiede competenze specialistiche, tempi di esecuzione importanti e investimenti elevati. I test di sicurezza tradizionali possono richiedere giorni o settimane di lavoro da parte di esperti, con risultati influenzati anche dall’esperienza dell’analista. DarkMoon nasce con l’obiettivo di cambiare questo approccio attraverso una piattaforma open source basata sull’intelligenza artificiale, capace di automatizzare il penetration testing dalla fase di ricognizione fino alla generazione del report finale, includendo evidenze concrete delle vulnerabilità rilevate.
Uno degli elementi distintivi di DarkMoon è la separazione tra il motore decisionale basato sull’intelligenza artificiale e il livello operativo. L’AI analizza le informazioni disponibili, pianifica le attività di sicurezza e sceglie le strategie più appropriate, mentre l’esecuzione viene gestita attraverso un livello di controllo basato sul Model Context Protocol (MCP). Le operazioni vengono inoltre eseguite all’interno di container Docker isolati, contribuendo a mantenere un ambiente controllato durante le verifiche.
La piattaforma integra più di 50 strumenti di sicurezza già conosciuti nel settore, tra cui Nuclei, sqlmap, BloodHound e NetExec. Questi strumenti vengono coordinati da agenti AI specializzati in differenti scenari, tra cui:
Questo modello permette di adattare automaticamente le attività di security testing alle caratteristiche dell’infrastruttura analizzata.
Il processo di analisi di DarkMoon segue una sequenza dinamica che parte dalla raccolta delle informazioni sull’obiettivo. Tra le principali attività rientrano:
Una caratteristica importante è la capacità di modificare la strategia in base alle nuove informazioni raccolte durante il test. Ogni evidenza può quindi determinare le successive attività di analisi e verifica.
Ad esempio, se durante la fase di ricognizione viene identificato un sito WordPress, DarkMoon può attivare un agente specializzato nell’analisi dei CMS. Se viene successivamente rilevata un’API GraphQL, il sistema può indirizzare l’analisi verso uno specialista dedicato a questa tecnologia.
La metodologia si basa inoltre su framework e riferimenti utilizzati nel settore della sicurezza informatica, tra cui ISO 27001, NIST SP 800-115 e MITRE ATT&CK.
Uno degli obiettivi di DarkMoon è rendere il penetration testing più accessibile attraverso l’automazione. Secondo gli sviluppatori, la valutazione completa di una tipica applicazione web può arrivare a richiedere circa 10 dollari di consumo API utilizzando il modello Claude Opus.
Il costo può naturalmente aumentare quando vengono analizzati ambienti più complessi, come reti aziendali con Active Directory, infrastrutture multi-host o sistemi distribuiti. In questi casi l’intelligenza artificiale continua a elaborare le evidenze raccolte per individuare nuove attività e possibili percorsi di analisi.
DarkMoon non dipende da un singolo provider di modelli linguistici. La piattaforma può infatti essere utilizzata con differenti soluzioni AI, offrendo maggiore flessibilità nella configurazione dell’ambiente di sicurezza.
Gli sviluppatori indicano Claude tra le soluzioni particolarmente adatte alle attività che richiedono capacità di ragionamento, pianificazione e gestione di contesti complessi. Allo stesso tempo, i sistemi di sicurezza integrati nei modelli AI più recenti possono limitare alcune attività offensive, anche quando vengono eseguite nell’ambito di test autorizzati.
Uno degli aspetti più importanti dell’approccio di DarkMoon riguarda l’affidabilità dei risultati del penetration testing. Il modello linguistico non viene considerato automaticamente come fonte della verità: le conclusioni devono essere supportate dalle evidenze raccolte durante l’analisi.
Questo metodo contribuisce a ridurre il rischio di falsi positivi e rende il processo più verificabile e riproducibile. L’intervento dell’analista umano rimane comunque fondamentale per validare i risultati più critici e interpretare correttamente le vulnerabilità individuate.
DarkMoon è un progetto open source disponibile gratuitamente su GitHub. Questa caratteristica permette a professionisti della cybersecurity, ricercatori e aziende di installare, analizzare e personalizzare la piattaforma in base alle proprie esigenze.
L’utilizzo dell’intelligenza artificiale nel penetration testing automatizzato rappresenta quindi un’evoluzione interessante per il settore della cybersecurity. L’obiettivo non è semplicemente sostituire il lavoro degli specialisti, ma automatizzare le attività ripetitive, velocizzare l’analisi e fornire evidenze utili a supportare il lavoro dei professionisti della sicurezza.
Seguite Cyb&Des Consulting sui nostri social!