GNOME 50.5: importanti aggiornamenti di sicurezza per Linux
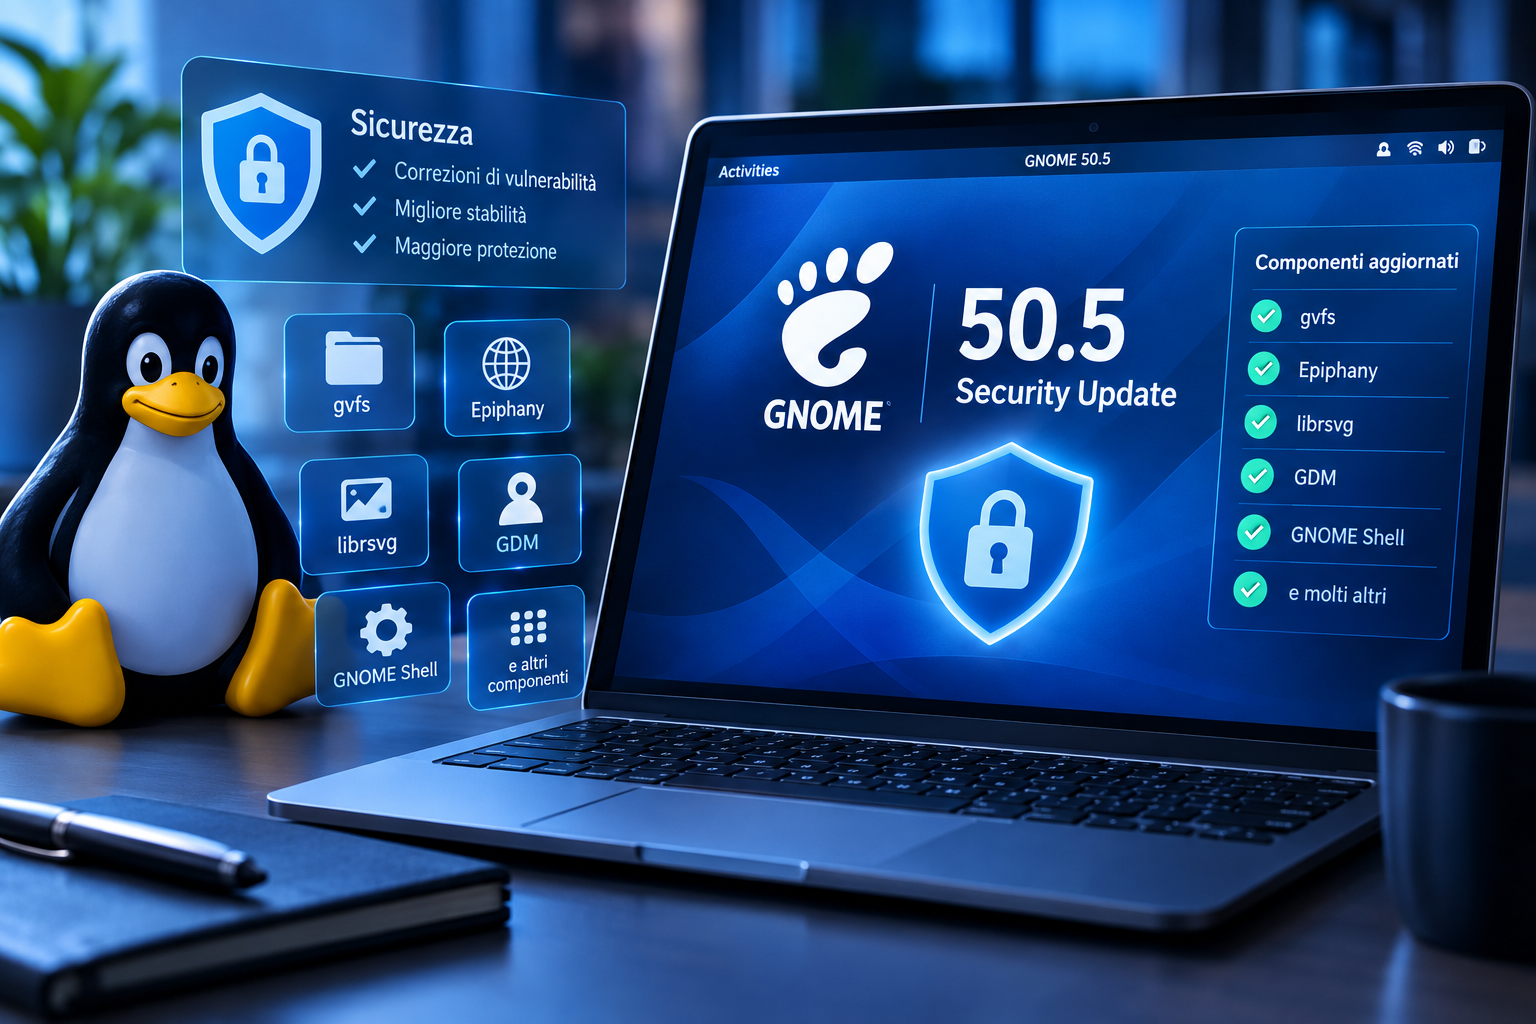
Il progetto GNOME ha rilasciato GNOME 50.5, una nuova versione di manutenzione dedicata alla correzione di problemi di sicurezza, bug e vulnerabilità presenti in diversi componenti dell’ambiente desktop Linux. L’aggiornamento, pubblicato il 24 settembre 2026, interessa complessivamente 22 moduli e introduce interventi importanti su gvfs, Epiphany, librsvg, GDM, GNOME Shell e altre librerie del progetto. :contentReference[oaicite:1]{index=1}
GNOME 50.5 corregge diverse vulnerabilità
GNOME 50.5 nasce come aggiornamento stabile di manutenzione per la serie GNOME 50. Oltre alle normali correzioni di malfunzionamenti, la nuova release interviene su diversi problemi che possono avere implicazioni per la sicurezza dei sistemi Linux.
Il team di sviluppo GNOME raccomanda l’aggiornamento a tutti i sistemi operativi che utilizzano GNOME 50, invitando gli utenti ad applicare i nuovi pacchetti non appena vengono resi disponibili dalle rispettive distribuzioni Linux. :contentReference[oaicite:2]{index=2}
La vulnerabilità CVE-2026-88924 in gvfs
Uno degli interventi di sicurezza principali riguarda gvfs, il livello che consente alle applicazioni GNOME di interagire con diversi sistemi e servizi di gestione dei file. La versione 1.60.3 corregge la vulnerabilità identificata come CVE-2026-88924.
La correzione riguarda il backend amministrativo di gvfs e modifica la gestione della proprietà del socket, impostandola prima della sua creazione. Le note di rilascio non indicano uno specifico punteggio di gravità per la vulnerabilità, rendendo necessario valutare il rischio in relazione all’ambiente nel quale il componente viene utilizzato. :contentReference[oaicite:3]{index=3}
Epiphany risolve problemi di sicurezza
Un’altra parte significativa dell’aggiornamento interessa Epiphany, il browser web del progetto GNOME. Con questa release vengono integrate le versioni 50.5 e 50.6, che includono diverse correzioni di sicurezza e stabilità.
Tra gli interventi figura la risoluzione di una vulnerabilità che poteva consentire l’iniezione di codice JavaScript attraverso un selettore CSS collegato alla funzione di compilazione automatica dei dati. È stato inoltre corretto un problema di attraversamento dei percorsi, noto come ZIP Slip, che interessava i file XPI delle WebExtension.
Una vulnerabilità ZIP Slip può permettere a un archivio appositamente creato di scrivere file al di fuori della directory prevista. La correzione rappresenta quindi un intervento importante per la protezione degli utenti che installano o gestiscono estensioni del browser. :contentReference[oaicite:4]{index=4}
Correzioni anche per librsvg
GNOME 50.5 aggiorna anche librsvg alla versione 2.62.4. La libreria viene utilizzata per elaborare immagini SVG e riceve una correzione relativa a un problema di tipo use-after-free.
Il difetto poteva verificarsi durante l’elaborazione di entità XML duplicate all’interno di documenti XInclude annidati. Una vulnerabilità use-after-free si verifica quando un programma continua a utilizzare un’area di memoria dopo che questa è stata già rilasciata, con possibili conseguenze sulla stabilità e sulla sicurezza dell’applicazione.
La nuova versione aggiorna inoltre alcune dipendenze Rust interessate da specifici avvisi di sicurezza. :contentReference[oaicite:5]{index=5}
GDM corregge problemi durante blocco e sblocco
Anche GDM, il display manager utilizzato da GNOME per la schermata di accesso, riceve diverse correzioni. La versione 50.3 interviene su due problemi use-after-free e su una regressione che poteva compromettere l’autenticazione dopo una precedente correzione di sicurezza.
Uno dei problemi di memoria poteva provocare il crash dell’intera sessione dell’utente durante le operazioni di blocco o sblocco dello schermo. L’intervento migliora quindi sia la stabilità sia la sicurezza della fase di accesso al desktop. :contentReference[oaicite:6]{index=6}
GNOME Shell migliora la gestione della sicurezza
GNOME Shell 50.5 introduce ulteriori controlli legati alla schermata di blocco e alla gestione delle immagini. Il sistema impedisce lo sblocco dello schermo quando viene raggiunto un limite temporale e annulla le finestre di dialogo relative alle password di montaggio quando lo schermo viene bloccato.
La nuova versione verifica inoltre i dati delle immagini serializzate prima di procedere alla creazione dei relativi oggetti grafici. Sono presenti anche correzioni per crash, perdite di memoria e altri problemi funzionali del desktop. :contentReference[oaicite:7]{index=7}
Migliorata la gestione dei file e delle librerie
Altri interventi riguardano componenti utilizzati per la gestione dei file e delle informazioni applicative. libgsf introduce controlli contro ricorsioni eccessive nel caricamento di file OLE2 e corregge la gestione di archivi ZIP contenenti flussi danneggiati.
Libsecret, invece, migliora il backend basato sui file introducendo il file locking, una misura utile per evitare conflitti quando più operazioni cercano di modificare contemporaneamente gli stessi dati. :contentReference[oaicite:8]{index=8}
Numerose altre correzioni per GNOME
Oltre agli interventi direttamente collegati alla sicurezza, GNOME 50.5 comprende numerose correzioni di bug distribuite tra i componenti dell’ambiente desktop. Gli aggiornamenti interessano, tra gli altri, GNOME Shell, Mutter, GTK, Nautilus, GNOME Software, libadwaita, GNOME Maps e diverse librerie di supporto. :contentReference[oaicite:9]{index=9}
Mutter riceve correzioni relative alla gestione dei monitor esterni, al rendering HDR, ai buffer tra GPU e alla modalità direct scanout. GTK interviene invece su problemi Wayland, rendering e gestione del puntatore, mentre Nautilus corregge un possibile crash legato alla modifica delle applicazioni predefinite.
Perché aggiornare GNOME 50.5
Gli aggiornamenti di manutenzione sono particolarmente importanti quando includono correzioni di sicurezza che interessano componenti utilizzati quotidianamente dal sistema operativo. Nel caso di GNOME 50.5, gli interventi riguardano sia componenti di base sia applicazioni direttamente esposte agli utenti, come il browser Epiphany.
Gli utenti e gli amministratori che utilizzano GNOME 50 dovrebbero quindi verificare la disponibilità dei nuovi pacchetti nei repository della propria distribuzione Linux. L’aggiornamento permette di integrare le correzioni rilasciate dal progetto e ridurre l’esposizione ai problemi di sicurezza risolti nella nuova versione. :contentReference[oaicite:10]{index=10}
GNOME 50.5 e sicurezza Linux
La release GNOME 50.5 conferma l’importanza degli aggiornamenti di manutenzione per la sicurezza dell’ecosistema Linux. Le correzioni coinvolgono vulnerabilità di memoria, gestione dei file, browser, autenticazione e componenti utilizzati dal desktop.
Per mantenere un sistema Linux più sicuro è quindi fondamentale non limitarsi agli aggiornamenti del kernel, ma mantenere aggiornati anche l’ambiente desktop, le librerie e le applicazioni che interagiscono con file, rete e contenuti provenienti dall’esterno.