Identity-First Threat Intelligence: proteggere identità e credenziali dalle minacce informatiche
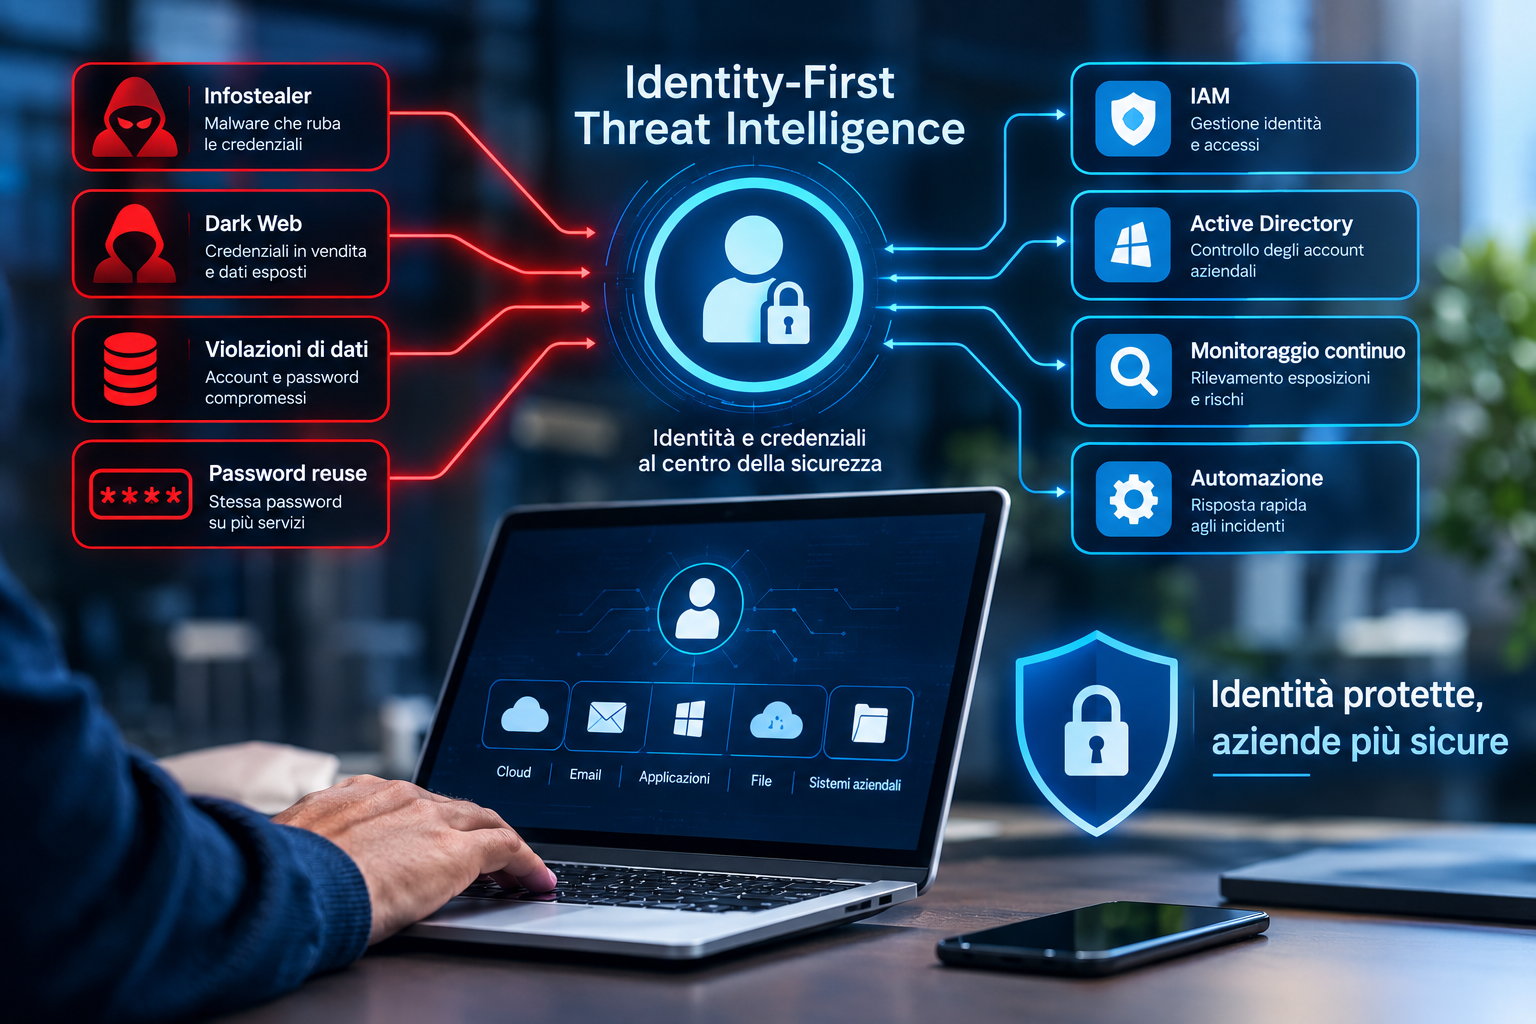
La Identity-First Threat Intelligence rappresenta un nuovo approccio alla cybersecurity che mette l’identità digitale al centro della strategia di sicurezza. Gli attaccanti, infatti, non hanno sempre bisogno di sfruttare direttamente una vulnerabilità software: spesso possono utilizzare credenziali rubate, password compromesse e informazioni raccolte sul Dark Web per accedere a sistemi e applicazioni aziendali.
La crescente diffusione degli infostealer, dei furti di credenziali e del riutilizzo delle password sta rendendo sempre più importante monitorare continuamente il rischio associato alle identità digitali.
Che cos’è la Identity-First Threat Intelligence
La Identity-First Threat Intelligence è un modello di sicurezza che collega le informazioni sulle minacce direttamente alle identità degli utenti e alle loro credenziali. Invece di concentrarsi esclusivamente su indirizzi IP, malware, domini o altri indicatori tecnici, questo approccio permette di capire se un account aziendale o una credenziale è stata esposta.
L’obiettivo è fornire ai team di sicurezza informazioni utilizzabili per individuare rapidamente le esposizioni e intervenire prima che le credenziali possano essere sfruttate per un account takeover o per accedere a risorse aziendali.
Le identità digitali sono diventate un bersaglio principale
Il tradizionale modello di sicurezza era fortemente concentrato sulla protezione del perimetro aziendale attraverso firewall, VPN, sistemi antimalware e strumenti di rilevamento delle intrusioni. Gli ambienti moderni sono però molto più distribuiti e utilizzano servizi cloud, applicazioni SaaS, lavoro da remoto e numerosi sistemi di autenticazione.
In questo scenario, l’identità digitale rappresenta uno dei principali punti di accesso alle risorse aziendali. Se un criminale informatico entra in possesso di credenziali valide, può tentare di autenticarsi come un utente legittimo rendendo più difficile distinguere immediatamente un accesso normale da un’attività malevola.
Il problema delle credenziali compromesse
Le credenziali possono essere rubate attraverso violazioni dei dati, phishing, malware, infostealer, password riutilizzate e altre tecniche di attacco. Una volta ottenute, possono essere diffuse o vendute attraverso forum, marketplace criminali e altri canali del Dark Web.
Il rischio non riguarda soltanto il servizio direttamente colpito dalla violazione. Se una persona utilizza la stessa password su più piattaforme, una compromissione avvenuta su un servizio esterno può diventare un problema anche per l’azienda in cui lavora.
Infostealer: una minaccia per le identità aziendali
Gli infostealer sono malware progettati per raccogliere informazioni presenti sui dispositivi infetti. Tra i dati che possono essere presi di mira ci sono credenziali salvate nei browser, cookie, token di autenticazione, informazioni di compilazione automatica e altri dati sensibili.
Le informazioni raccolte possono successivamente essere organizzate in log e distribuite attraverso circuiti criminali. Questo permette agli attaccanti di ottenere dati che possono essere utilizzati per tentare accessi non autorizzati a servizi personali e aziendali.
La crescita dell’economia legata agli infostealer rende quindi necessario un monitoraggio continuo delle esposizioni delle identità digitali.
Il riutilizzo delle password aumenta il rischio
Il password reuse, ovvero l’utilizzo della stessa password su più servizi, crea un collegamento diretto tra le violazioni personali e la sicurezza aziendale.
Una password può essere perfettamente conforme alle policy aziendali nel momento in cui viene impostata, ma diventare successivamente compromessa a causa di una violazione esterna o di un’infezione da malware.
Per questo motivo, controllare soltanto la robustezza della password al momento della creazione non è sufficiente. È importante verificare anche se quella credenziale è successivamente comparsa all’interno di database di credenziali compromesse.
Dark Web e threat intelligence sulle identità
Il monitoraggio delle fonti presenti sul Dark Web può fornire informazioni utili sulla diffusione di credenziali e dati personali compromessi. L’obiettivo non è semplicemente individuare un indirizzo email all’interno di una raccolta di dati, ma comprendere quale sia il rischio concreto associato a quell’esposizione.
Una piattaforma di identity threat intelligence può correlare informazioni provenienti da violazioni, infostealer e altre fonti per identificare credenziali potenzialmente utilizzabili dagli attaccanti.
La qualità dei dati è fondamentale: informazioni duplicate, obsolete o non valide possono generare un numero elevato di falsi allarmi e rendere più difficile il lavoro dei team di sicurezza.
Perché la sicurezza IAM tradizionale non è sufficiente
I sistemi di Identity and Access Management sono fondamentali per controllare autenticazione e autorizzazioni, ma devono essere affiancati da informazioni aggiornate sul rischio delle credenziali.
Un sistema IAM può verificare che username e password siano corretti, ma questo non significa necessariamente che l’utente sia l’unico soggetto in possesso di quelle credenziali. Se una password è stata rubata, un criminale può tentare di utilizzarla prima che l’organizzazione venga a conoscenza dell’esposizione.
L’integrazione tra IAM e threat intelligence permette quindi di aggiungere un ulteriore livello di controllo basato sulla compromissione reale delle credenziali.
Identity Threat Intelligence e Active Directory
Active Directory continua a essere una componente importante dell’infrastruttura IT di molte organizzazioni. Proteggere gli account gestiti attraverso Active Directory significa anche verificare che le password utilizzate dagli utenti non siano già note agli attaccanti.
Il monitoraggio delle credenziali compromesse può aiutare a individuare esposizioni che non emergerebbero attraverso i normali controlli sulle password.
Quando viene identificata una compromissione, l’organizzazione può applicare procedure di risposta come il reset della password, la richiesta di autenticazione aggiuntiva o la disabilitazione dell’account, in base alle proprie policy di sicurezza.
Dalla threat intelligence all’azione
Uno dei principali vantaggi della threat intelligence focalizzata sull’identità consiste nella possibilità di trasformare i dati sulle minacce in azioni concrete di sicurezza.
Un’esposizione può essere collegata a uno specifico account e utilizzata per avviare automaticamente una procedura di risposta. Questo permette di ridurre il tempo che intercorre tra la scoperta di una credenziale compromessa e l’intervento dell’organizzazione.
L’automazione può quindi contribuire a ridurre il rischio di account takeover e limitare la finestra temporale nella quale un attaccante potrebbe utilizzare una credenziale rubata.
Monitoraggio continuo delle credenziali
La sicurezza delle identità non dovrebbe essere considerata un’attività da eseguire una sola volta. Le credenziali possono essere compromesse anche mesi o anni dopo la loro creazione.
Il monitoraggio continuo delle credenziali consente di confrontare periodicamente le identità aziendali con nuove informazioni provenienti dalle fonti di threat intelligence.
Questo approccio permette di individuare nuove esposizioni e aggiornare le misure di sicurezza in funzione dell’evoluzione delle minacce.
Threat intelligence basata sull’identità e account takeover
L’account takeover si verifica quando un soggetto non autorizzato riesce a ottenere il controllo di un account. Le credenziali rubate rappresentano uno dei possibili strumenti utilizzati per raggiungere questo obiettivo.
Identificare una credenziale compromessa prima che venga utilizzata può consentire all’organizzazione di intervenire preventivamente. In questo modo è possibile ridurre la probabilità che un account esposto venga trasformato in un punto di ingresso per ulteriori attività malevole.
Come migliorare la sicurezza delle identità digitali
Una strategia moderna di identity security dovrebbe combinare diversi livelli di protezione. Tra le misure più importanti rientrano l’autenticazione multifattore, la gestione corretta dei privilegi, il monitoraggio delle credenziali compromesse e l’aggiornamento continuo delle policy di sicurezza.
È inoltre importante evitare il riutilizzo delle password e adottare sistemi capaci di impedire l’utilizzo di credenziali già note come compromesse.
Il monitoraggio delle identità può essere integrato con strumenti IAM, Active Directory, sistemi SIEM, piattaforme di sicurezza e workflow automatizzati per rendere più rapida la risposta agli incidenti.
Il futuro della cybersecurity passa dall’identità
La progressiva trasformazione degli ambienti IT sta spostando l’attenzione dalla protezione del semplice perimetro di rete alla protezione delle identità digitali.
Cloud, applicazioni SaaS, lavoro remoto e accessi distribuiti rendono sempre più importante sapere non soltanto chi sta effettuando un accesso, ma anche se le credenziali utilizzate sono state compromesse in precedenza.
La Identity-First Threat Intelligence permette di aggiungere questo contesto alla sicurezza dell’organizzazione, collegando i dati sulle minacce alle identità e agli account realmente presenti nell’ambiente aziendale.
Conclusioni
La Identity-First Threat Intelligence rappresenta un’evoluzione dell’approccio alla sicurezza delle identità. Le organizzazioni devono considerare che una credenziale valida può comunque rappresentare un rischio quando è stata rubata, esposta o riutilizzata dagli attaccanti.
Il monitoraggio continuo di credenziali compromesse, Dark Web, infostealer, Active Directory e sistemi IAM permette di ottenere una visibilità più completa sul rischio legato alle identità digitali.
Integrare queste informazioni nei processi di autenticazione e risposta agli incidenti può aiutare le aziende a individuare prima le esposizioni, intervenire più rapidamente e ridurre il rischio di accessi non autorizzati e account takeover.