Sicurezza Google Workspace: come cambiano le moderne catene di attacco
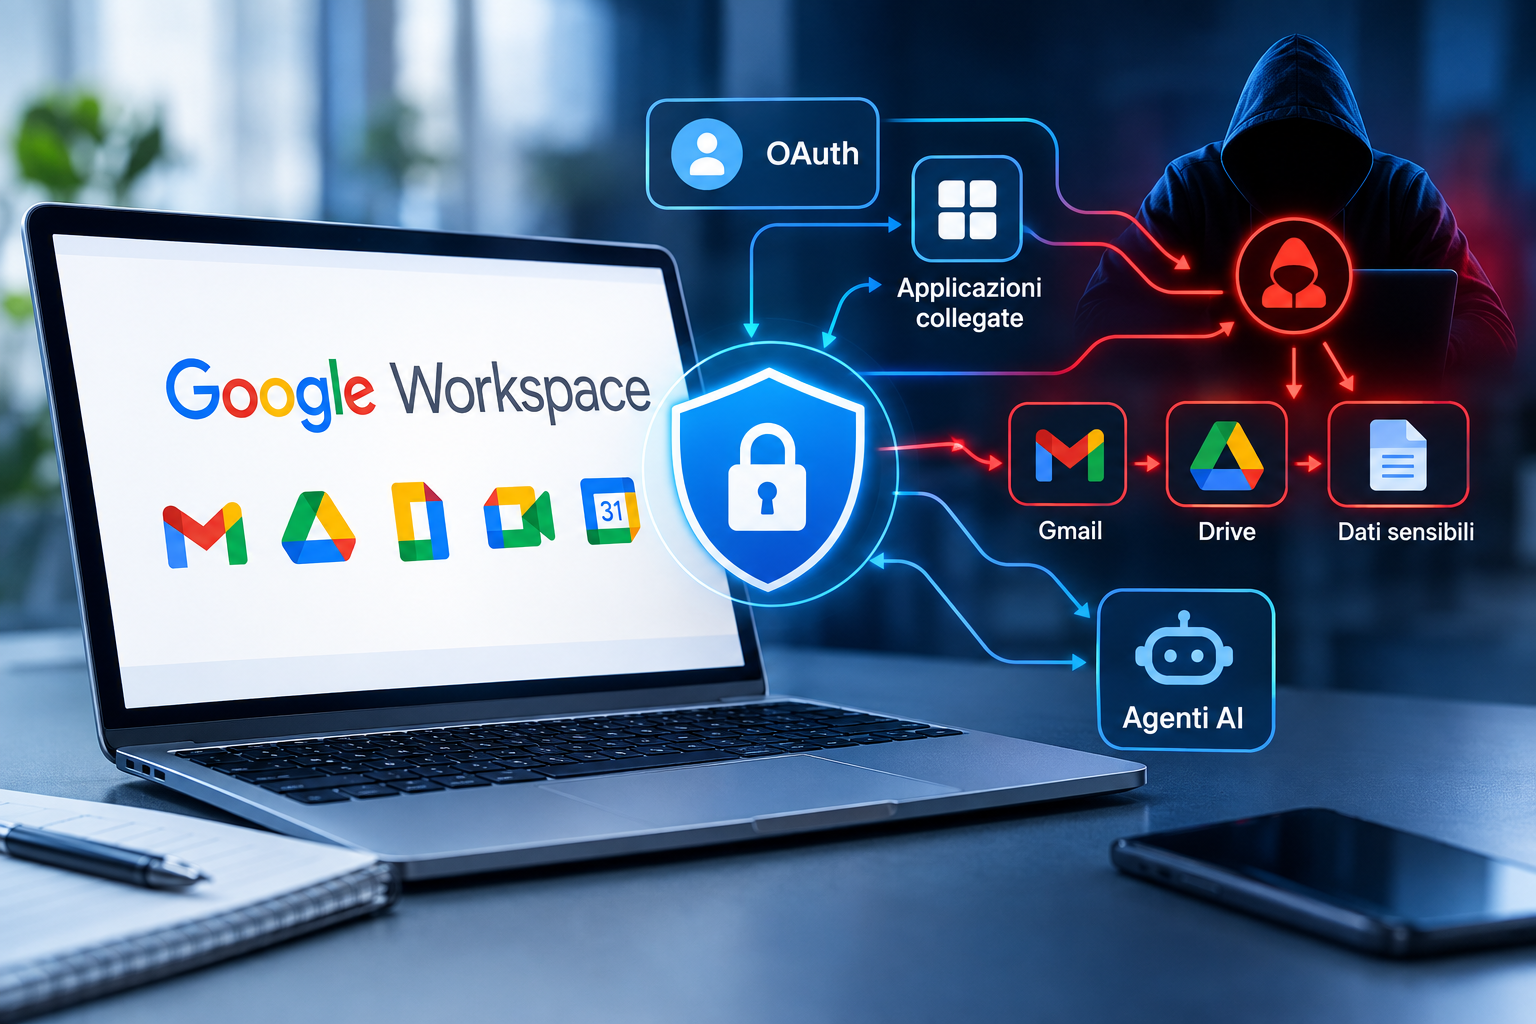
La sicurezza di Google Workspace sta affrontando una nuova fase. Gli attacchi informatici non dipendono più esclusivamente da phishing, credenziali rubate o messaggi email malevoli. Sempre più spesso, gli aggressori sfruttano OAuth, applicazioni autorizzate, dati presenti in Gmail e Google Drive e integrazioni con strumenti esterni per ottenere accesso agli ambienti aziendali.
Questa evoluzione diventa ancora più importante con la diffusione degli agenti di intelligenza artificiale, che possono utilizzare autorizzazioni OAuth legittime e interagire autonomamente con email, documenti e applicazioni collegate.
Il vecchio modello di sicurezza di Google Workspace
Per molti anni la sicurezza degli ambienti Google Workspace è stata costruita attorno a un modello relativamente semplice: l’email rappresentava il principale punto di ingresso per gli attacchi. Il phishing aveva l’obiettivo di indurre l’utente a cliccare su un link, aprire un allegato o fornire le proprie credenziali.
Una volta ottenuto l’accesso a un account, l’attaccante poteva utilizzare Gmail e Google Drive per raggiungere ulteriori informazioni e servizi collegati.
La classica catena di attacco poteva quindi svilupparsi attraverso diverse fasi: un’email fraudolenta, il furto delle credenziali, la compromissione dell’account, l’accesso ai dati presenti in Gmail e Drive e infine lo spostamento verso altri servizi aziendali.
OAuth diventa un nuovo punto di ingresso
Il panorama è cambiato. In alcuni recenti casi analizzati nel settore della cybersecurity, la compromissione non parte direttamente dalla posta elettronica, ma da un token OAuth rubato.
OAuth consente alle applicazioni di accedere a determinati servizi senza che l’utente debba fornire continuamente la propria password. Quando un’autorizzazione viene compromessa, tuttavia, l’accesso ottenuto dall’attaccante può consentire di raggiungere informazioni presenti nell’account.
Questo rende i token OAuth un elemento particolarmente importante nella sicurezza cloud. Un attaccante può sfruttare un’autorizzazione già concessa per accedere a Gmail, Google Drive e ad altri servizi collegati, trasformando una singola compromissione in un problema più ampio.
Come funziona la nuova catena di attacco
La moderna catena di attacco può quindi iniziare con la compromissione di un’integrazione o di un’applicazione autorizzata. Da quel momento, l’attaccante può tentare di accedere a informazioni riservate e utilizzare tali informazioni per raggiungere ulteriori sistemi.
Un possibile scenario comprende il furto del token OAuth, l’accesso a Gmail e Google Drive, la ricerca di dati sensibili e successivamente l’utilizzo di password, link per il recupero degli account o altre informazioni per spostarsi verso ulteriori applicazioni.
Il problema principale è che l’accesso può avvenire utilizzando strumenti e autorizzazioni apparentemente legittimi. Per questo motivo, controllare esclusivamente le credenziali degli utenti non è più sufficiente.
Il ruolo degli agenti AI nella sicurezza informatica
La diffusione degli agenti AI collegati a Google Workspace introduce un ulteriore elemento da considerare. Questi sistemi possono utilizzare autorizzazioni OAuth per leggere email, cercare documenti, analizzare informazioni e svolgere attività per conto degli utenti.
Un agente potrebbe quindi avere accesso a una quantità di informazioni superiore a quella realmente necessaria per svolgere il proprio compito. Se le autorizzazioni non sono configurate correttamente, il rischio è quello di creare un ambiente in cui un’applicazione automatizzata può raggiungere dati sensibili senza che l’utente si renda immediatamente conto dell’ampiezza dell’accesso concesso.
Il rischio non riguarda necessariamente un agente AI malevolo. Un sistema può semplicemente eseguire le istruzioni ricevute utilizzando autorizzazioni troppo ampie oppure interpretare contenuti presenti nell’ambiente in modo non previsto.
Perché proteggere solo l’email non basta
La sicurezza informatica di Google Workspace deve quindi considerare l’intera catena di accesso ai dati. Proteggere Gmail rimane fondamentale, ma non è sufficiente quando un attacco può iniziare da un’applicazione autorizzata o da un’integrazione esterna.
È necessario monitorare anche OAuth, Google Drive, applicazioni collegate, attività degli account e accesso ai dati sensibili. L’obiettivo è individuare comportamenti anomali prima che una compromissione possa trasformarsi in un movimento laterale all’interno dell’infrastruttura aziendale.
Proteggere i dati sensibili in Gmail e Google Drive
Una componente fondamentale della sicurezza consiste nell’identificare dove vengono conservate le informazioni più importanti. Email e documenti possono contenere credenziali, dati personali, informazioni finanziarie, documenti aziendali e link per il recupero delle password.
La corretta classificazione dei dati permette di applicare criteri di accesso più restrittivi e di ridurre il rischio che un account compromesso possa raggiungere informazioni non necessarie.
Il principio del least privilege, ovvero concedere soltanto le autorizzazioni realmente necessarie, diventa particolarmente importante quando vengono utilizzate applicazioni automatiche e agenti AI.
Limitare il movimento laterale degli attaccanti
Una volta ottenuto l’accesso a una casella email, un attaccante può cercare informazioni utili per compromettere altri account. I messaggi contenenti link per la reimpostazione delle password rappresentano, ad esempio, un possibile punto di passaggio verso ulteriori servizi.
Per ridurre questo rischio possono essere utilizzati controlli aggiuntivi, come la verifica dell’identità prima di consentire l’accesso a informazioni particolarmente sensibili e sistemi in grado di individuare comportamenti anomali.
Questi meccanismi possono essere utili sia contro gli attacchi informatici tradizionali sia contro eventuali utilizzi imprevisti delle autorizzazioni da parte di applicazioni automatizzate.
OAuth e sicurezza delle applicazioni aziendali
Le aziende dovrebbero monitorare con attenzione le applicazioni che ricevono autorizzazioni per accedere a Google Workspace. Non basta sapere quali applicazioni sono state installate: è importante comprendere quali dati possono leggere, come vengono utilizzati e quali comportamenti manifestano nel tempo.
Un cambiamento improvviso nel comportamento di un’applicazione autorizzata può rappresentare un segnale da analizzare. Il monitoraggio delle attività OAuth può quindi contribuire a individuare accessi insoliti e potenziali compromissioni.
La sicurezza deve seguire l’intera catena di attacco
Il nuovo scenario richiede un approccio alla cybersecurity più ampio. Email, OAuth, Google Drive, identità digitali e applicazioni collegate non devono essere considerati elementi completamente separati.
Un attacco può infatti iniziare in un punto e proseguire attraverso altri servizi. Per questo motivo, la sicurezza deve essere in grado di collegare gli eventi e analizzare il comportamento complessivo invece di concentrarsi esclusivamente sul singolo incidente.
La protezione efficace di Google Workspace passa quindi dalla combinazione di autenticazione forte, gestione delle autorizzazioni, monitoraggio delle applicazioni, protezione dei dati sensibili e controllo degli accessi.
Google Workspace e cybersecurity nell’era dell’AI
L’intelligenza artificiale sta modificando rapidamente il modo in cui aziende e professionisti utilizzano gli strumenti cloud. Gli agenti AI possono aumentare la produttività, ma allo stesso tempo introducono nuove modalità di interazione con dati, email e applicazioni.
La questione non è necessariamente impedire l’utilizzo degli agenti AI, ma creare un ambiente nel quale le loro autorizzazioni siano controllate, monitorate e proporzionate alle attività richieste.
La sicurezza di Google Workspace dovrà quindi evolversi insieme alle nuove tecnologie. OAuth, applicazioni autorizzate e agenti automatizzati sono destinati a diventare componenti sempre più importanti degli ambienti aziendali e, di conseguenza, anche della loro superficie di attacco.
Conclusioni
Le moderne minacce contro Google Workspace dimostrano come una compromissione possa svilupparsi ben oltre la tradizionale email di phishing. Token OAuth, applicazioni di terze parti, Google Drive, Gmail e agenti AI possono diventare elementi della stessa catena di attacco.
Per ridurre i rischi è fondamentale adottare una strategia di cybersecurity capace di controllare l’intero ambiente, applicare il principio del minimo privilegio e monitorare continuamente le attività degli utenti e delle applicazioni.
Con la crescente diffusione dell’intelligenza artificiale, proteggere Google Workspace significa quindi non soltanto difendere gli account, ma anche controllare attentamente chi o cosa può accedere ai dati aziendali e con quali autorizzazioni.